Размышления о кибер безопасности и криптовалютах.

Thursday, 3 November 2016

MySQL Zero Day Exploits


Более месяца назад были обнаружены две критические уязвимости нулевого дня во втором самом популярном в мире программном обеспечении по управлению базами данных MySQL:

MySQL Remote Root Code Execution (CVE-2016-6662)

Privilege Escalation (CVE-2016-6663)

В это время, польский исследователь безопасности Dawid Golunski, который обнаружил эти уязвимости опубликовал технические детали и корректуры эксплойта только для первой ошибки и позже пообещал выпустить подробности второй ошибки (CVE-2016-6663).
Во вторник, Golunski выпустил доказательства эксплойта для двух уязвимостей:

Одним из них является ранее обещанная критическая уязвимость привилегий (CVE-2016-6663), а другая представляет собой новый root privilege (CVE-2016-6664), которая может позволить злоумышленнику получить полный контроль над базой данных.

Обе уязвимости влияют на MySQL версии 5.5.51 и более ранних версий, MySQL версии 5.6.32 и более ранних версий, а также MySQL версии 5.7.14 и более ранних версий, а также MySQL - Percona Server and MariaDB.

Privilege Escalation/Race Condition Bug (CVE-2016-6663)

Наиболее серьезная является ошибка (CVE-2016-6663), которая может позволить низко привилегированной учетной записи, имеющих доступ к соответствующей базе данных менять свои привилегии и выполнить произвольный код (то есть 'MySQL').

После этого, злоумышленник может успешно получить доступ ко всем базам данных в затрагиваемом сервере баз данных.

Root Privilege Escalation (CVE-2016-6664)

Другая важная уязвимость: в базе данных MySQL является ошибка root привилегии, которая может позволить злоумышленникам с привилегиями 'MySQL system user' изменять их привилегии вплоть до суперпользователя, что позволит им полностью скомпрометировать систему.

Проблема на самом деле происходит от небезопасной обработки файлов журналов ошибок и других файлов, которые поставляются под привилегиями системного пользователя MySQL, замененный на произвольный системный файл, который открывает двери для корневых привилегий.

Злоумышленник с низким уровнем привилегий учетной записи может также достичь корневой привилегии эксплуатируя Privilege Escalation flaw (CVE-2016-6663), чтобы стать 'MySQL system user' и, таким образом, позволит злоумышленнику полностью поставить под угрозу целевой сервер.

Все эти уязвимости могут быть использованы в общих средах размещения, где пользователям назначены доступ к отдельным базам данных. Эксплуатируя недостатки, они могли бы получить доступ ко всем базам данных.

Golunski опубликовал доказательство эксплойта (Exploit 1, Exploit 2) для обоих недостатков.

Администраторы настоятельно рекомендуется применить патчи как можно скорее, чтобы избежать хакеров, стремящихся воспользоваться уязвимостями.

Saturday, 29 October 2016

Joomla update 3.6.4


Joomla - один из двух самых популярных пакетов CMS основанных на открытом коде, выпустила последнюю версию их CMS, которая включает в себя патчи для решения двух критических проблем cвязанных с уязвимостью в безопасности и некоторыми баг - фиксами.

Два критических недостатка, включают в себя создание аккаунта и предоставлять им более высокие привилегии (CVE-2016-8870 и CVE-2016-8869), что могло внести определенные риски в работе миллионов веб-сайтов работающих по всему миру на Joomla.

Ошибка в модуле создания учетной записи, позволяет любому пользователю ресурса зарегистрироваться на сайте, даже если процесс регистрации был отключен, в то время как более высокие уровни привилегии могут позволить пользователям выполнять дополнительные функции на сайте, которыми не обладают обычные пользователи.

Обе критические неисправности устранены в версии Joomla 3.6.4 Обновление также включает в себя решения багов для двухфакторной ауентификации.

Миллионы веб сайтов используют электронные магазины и другие возможности Joomla, она также внедрена в такие крупные сервисы как McDonalds, Linux.com, General Electric.

Итак, администраторы Joomla, рекомендуем вам как можно немедля установить новое обновление 3.6.4 для вашей CMS.

Friday, 9 September 2016

Kali Linux 2016-2. Latest version.


Как и было обещано на конференции по сетевой безопасности Black Hat и Def Con,  Offensive Security - создатели швейцарских армейский ножей для исследователей, испытателей на проникновение, и хакеров - наконец-то выпустили долгожданную Kali Linux 2016.2.

Kali Linux является открытым исходным кодом Debian на базе Linux, продукт предназначен, чтобы помочь, хакерам и  специалистам по безопасности, пакет обладает широкий спектр инструментов для тестирования на проникновение, судебно-медицинской экспертизы, взлома и обратного инжиниринга вместе в едином пакете.
Ранее продукт Kali Linux был известен как BackTrack.

Kali Linux 2016,2 представляет собой обновленный LIVE ISO образ популярного дистрибутива GNU / Linux, который включает последние версии программного обеспечения и расширения для тех, кто хочет развернуть операционную систему на новых системах.

Что нового?

Что еще более захватывающим является то, что с Kali Linux 2016.2 и далее, команда обещает каждую неделю выпускать обновленные образы ISO Kali с новыми версиями программного обеспечения и последних патчей безопасности.

Прошло несколько месяцев с момента последнего обновления к официальной Kali Linux Live ISOs, и есть несколько сотен новых или обновленных пакетов подтолкнули к хранилищам Kali.

Это означает, что пакеты, включенные в предыдущие Kali Linux ISOs нужны исправления и улучшения операционной системы, которые реализованы в самых последних версиях дистрибутива Linux.

"Since our last release several months ago, there's a few hundred new or updated packages which have been pushed to the Kali reports," the Kali Linux team's announcement reads. "This means that anyone downloading an ISO even 3 months old has somewhat of a long 'apt-get dist-upgrade' ahead of them."

Вы можете загрузить последнюю версию Linux 2016.2 Kali ISOs с официального сайта в настоящее время.
Команда Kali Linux также пообещал принести много интересных объявлений в ближайшие несколько недель, так что следите за своими объявлениями последних обновлений.

Thursday, 19 May 2016

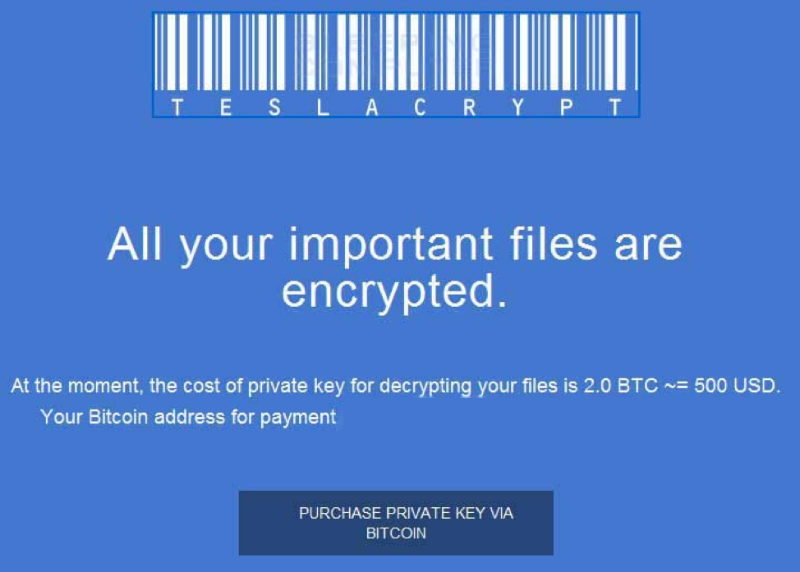
Создатели трояна-шифровальщика TeslaCrypt закрыли проект и опубликовали master-ключ для разблокировки

Издание Bleeping Computer сообщает о том, что создатели знаменитого трояна TeslaCrypt, который зашифровывал файлы на атакованных машинах, опубликовали мастер-ключ для разблокировки и закрыли проект.

Изначально TeslaCrypt атаковал главным образом геймером — троян выбирал своими целями файлы, ассоциируемые с рядом популярных онлайн-игр. Жертве демонстрировалась ссылка на сайт для приема оплаты для разблокировки — злоумышленники требовали несколько сотен долларов. Распространение вируса происходило с помощью скомпрометированных веб-сайтов. Кроме того, зловред входил в состав популярных эксплоит-паков Nuclear, Sweet Orange и Angler.

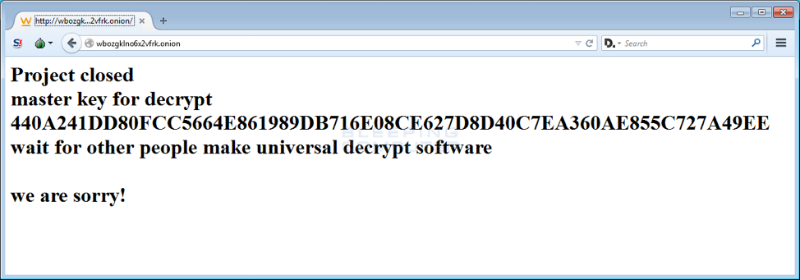
По сообщению журналистов Bleeping Computer, впервые снижение активности трояна было замечено ИБ-исследователями из компании Eset. Один из них решил попытать удачу и связался с разработчика TeslaCrypt через чат поддержки на сайте для приема оплаты, попросив опубликовать мастер-ключ для разблокировки. К своему удивлению, он получит положительный ответ, и вскоре ключ действительно был выложен в открытый доступ:


Благодаря этому, исследователь под ником BloodDolly смог обновить популярную утилиту для разблокировки TeslaDecoder — теперь инструмент может расшифровывать файлы, заблокированные зловредом версии 3.0 и 4.0. Это значит, что все жертвы TeslaCrypt, на компьютерах которых были зашифрованы файлы расширений .xxx, .ttt, .micro, .mp3, а также файлы без расширений, смогут бесплатно их расшифровать. Свой разблокировщик создали и специалисты Eset.

Место TeslaCrypt должен занять еще один троян-шифровальщик CryptXXX. По данным исследователей, уже сейчас замечены случаи, когда сайты ранее распространявшие TeslaCrypt теперь устанавливают на компьютеры пользователей CryptXXX.

За девять лет более 4,5 миллионов (6%) россиян попали под слежку

Правозащитная ассоциация "Агора" опубликовала доклад "Россия под наблюдением", в котором проанализирована статистика судебных решений по запросам о контроле и записи переговоров, а также об ограничении тайны переписки. С 2007 по 2015 годы суды рассмотрели 4 659 325 подобных ходатайств, из которых почти все оказались удовлетворены.
Всего суды удовлетворили 4 517 515 запросов о слежке, то есть около 97% ходатайств. Руководитель "Агоры" Павел Чиков отметил, что если считать, что у каждого из прослушиваемых было за месяц хотя бы по одному собеседнику, то за последние девять лет минимум 6% населения страны подвергалось прослушиванию.\

Исследование проводилось на основе открытых источников. Правозащитники зафиксировали 352 факта использования государственными или близкими к ним структурами слежки в случаях, когда отсутствовали убедительные доказательства криминальной активности граждан и организаций, ставших объектами слежки. Самым массовым видом стал сбор биометрической информации (отпечатков пальцев, проб ДНК и т. п.) - 242 факта.

На втором месте в этом перечне контроль передвижений - 35 случаев. Данные правоохранители брали из базы "Розыск-магистраль", куда попадает информация о железнодорожных, авиабилетах и билетах на межобластные автобусы, которые продаются только при предоставлении паспорта.

Следом идут скрытое видео- и аудионаблюдение (28 и 23 случая соответственно), а также взлом аккаунтов и перехват электронной переписки. По словам сотрудника центрального аппарата МВД, большая часть запросов в суды касается получения детализации разговоров, без чего сейчас не раскрываются даже кражи мобильных телефонов. По словам источника "Ведомостей", в реальности в Москве полицией проводится не более пяти тысяч мероприятий по прослушиванию в год.

В докладе отмечается, что в России сформирована комплексная система контроля, целевым образом применяющаяся в отношении политических и гражданских активистов. "Агора" считает, что система, созданная для предотвращения и расследования преступлений, в отсутствие общественного и судебного контроля превращается в инструмент политического сыска и может быть использована для дискредитации оппонентов власти.
http://www.vedomosti.ru/politics/articles/2016/05/16/641074-proslushku-naseleniya

Sunday, 15 May 2016

PGP KEY

-----BEGIN PGP PUBLIC KEY BLOCK-----
Version: GnuPG v1

mQENBFc43jIBCAC4phHWwuMGVElwHrWtxakeuz1QEeH+RblxJewlIGN1DWJ9cmuR
XB64nKPBYwaqkmmNgSWSySE8kOqHDAdJoynBR2Pc0anaS0uMeWJhis+IvuZC1gUr
eQIhKjOiPQnakJDbH91SikgwcCNRUlvWEZsyGVSiahdDQb1uihTDdfIzLHZ05WGB
M8RWWZvCbbVv+xy3xLst977XK9TaU6E4D2VYPrLV7MCAfrGzg+/JcMWKnAcnWKo9
7BNj7DJEli4iW1LU02kIdzsUgI4tWKPt0wM/2o9172AqKU3zvPHrFTzSm2+bbss/
L5R4oO7GKSRBC1R1f6JGCwalADgsqFTAxezjABEBAAG0IXByb3BvZ2FuZGEgPHBy
b3BvZ2FuZGFAb3Rzby5jaXR5PokBNgQTAQoAIAUCVzjeMgIbAwULCQgHAwUVCgkI
CwQWAgEAAh4BAheAAAoJEG5h2w4mmoYiOMkIAJohYQdkiiVcxdJ1E1MZIbSq7il/
YFR1ODJYd3h7kzImepvBS6Y/BbSLdMg6b8aY9jAzEU9Unmaoy7IEI22mQw0wXqiK
sjGFOcTlzJYasm4TZEg0+iUVORNTlvE53e0N6t/BuTP3H5FA9+oioX4v+NMT5bXn
QOz4SYKwy3sUfhw1mTa2gxqTFyXpbjnC9OVmdtQT8TUNZIgcLVEK/gr2btDQhccH
gQjcmcbIOWy1bou0/OUwO589jorEgMToJLZZTcWABcB/CqV4ZwT+OmbBvwl+YQoq
l+81UYvQL3q+NyPyjSVj9DvbY9bwBQWMiGkFSbtJrb7MNp9ueXQ1J9xzBW+5AQ0E
VzjeMgEIANkEHTVVaImscT/QlBbnQe4beeE1k3+M4VCVqEcK/hAVTVxyAtvJytGW
NuTT5IihwUWkDX9SEWh3VCpKc4wgTUgbxQZea+dw7jDup6P1O3If0X5B20ixpfhs
N07hZHR9CnfYN3RFA/HhqZU98+JkXABjw5IAewePPyp3VZr1lcl4BjVvH9gd4rP0
qg96zyzFBFU+8KLMdQLYhz0JnXULIwyp9O/6tRhcs+RlDaIp4UBWqSpNl4p3yOKU
dCQIXn1cYLGUOHb8reAFYCkE2NGgHeyd7Zow5lYtjmo1hjdTz0kgHnpFlGSedWBZ
Ao3hEdkY3yqEBOgBP1vIZMIs8UbeQUMAEQEAAYkBHwQYAQoACQUCVzjeMgIbDAAK
CRBuYdsOJpqGIu8KB/9O6KpHdJ4rP2Ghq3cCoyUqadpLAaHNG+nGrllahxKjjYJr
AxBryt98BYGpwfXQ0CRFU2lv+O+nRZKOkoKTKVk1s2BtlGbzxYQ3Zq8v/NAgzvn9
u42PzKckv9n2+u5oPFUo2NPZAKt9lf++thGqUFg1HO3gyeqf8kwUQvY735AUhdwS
rj1aKsGCRsirz/VPt1RHn4DIdUUDuiC1ZWvfonvcKRRDL1V19JFKk+kTrWHhrQ2d
93kxs+NmFsOeIoHe082Z1KS6X/80wuq/UUNHJJCYMY6QKeNP/LwB11nnl4+2dAnK
MLesRwUFOPCsWyrwLCMtvB52bo+pZxRdpVBHGLWc
=wM0y
-----END PGP PUBLIC KEY BLOCK-----

Thursday, 12 May 2016

О приказе Минсвязи.


В сети случилась настоящая истерика по поводу того, что операторы связи «сливают» спецслужбам данные, и чекисты могут читать наши переписки. В результате одни абоненты собираются уходить к другим операторам (а какая разница?), другие – судиться в самых справедливых судах мира, третьи - закупать симки иностранных государств. В сети также множество статей на тему, могут ли все-таки спецслужбы «воровать» наши СМС? И надо ли им для этого участие оператора связи? Но эти статьи настолько сложны и нудны, что понять что-то в них не представляется возможным. Это моя попытка на пальцах объяснить всем, что да как.


Итак, в России с 2005 года есть постановление о так называемых системах СОРМ (http://rg.ru/2005/09/02/pravila-dok.html). С помощью СОРМа спецслужбы могут перехватывать без ведома оператора и абонента абсолютно все звонки и СМС. Операторы обязаны подключаться к СОРМ вне зависимости от своего желания – без этого они просто не получат лицензию. То есть любой оператор, который в России имеет лицензию – подключен к СОРМ, и все его абоненты под колпаком. Будь то Билайн, Мегафон, МТС или Tele2.

Вот что об этом говорит топ-менеджер одной из компаний связи:
«Правила 2005 года дали спецслужбам широкие полномочия в сфере мониторинга трафика абонентов: не выходя из офиса, спецслужбы могут просмотреть информацию обо всех звонках абонентов, выставленных им счетах, узнать их местоположение и прослушать разговор. Прослушка при этом должна официально осуществляться только по решению суда». (http://www.kommersant.ru/doc/863187)

Аналитик ИК «Финам» Алексей Аверков отмечает, что при дистанционном мониторинге силовики могут получать доступ к тайне переговоров и переписки без разрешения суда. «При дистанционном мониторинге такое решение сотрудник ФСБ или МВД, по сути, должен предъявить только самому себе»,— отмечает господин Аверков.
Важное замечание для тех, кто сейчас в истерике пытается «свалить» от одного оператора связи в пользу другого. Цитирую «Коммерсант» от 2008 года: К появлению нового нормативного документа Мининформсвязи ОПЕРАТОРЫ ОТНЕСЛИСЬ СПОКОЙНО. «На бизнес компаний связи приказ никак не повлияет»,— убежден советник генерального директора «МегаФон-Москва» Роман Проколов (http://www.kommersant.ru/doc/863187). То есть все операторы в одной лодке. 

И это, надо сказать, не наша кроваворежимная практика – так делается во всем мире. Два года назад стало известно, что в 29 странах всего мира прослушивают разговоры абонентов Vodafone по мобильным телефонам (https://russian.rt.com/article/35319#ixzz33pwaz0Fj).

Причем делаются это даже без соответствующих запросов, так как спецслужбы имеют прямой доступ к оборудованию компаний связи. То есть «слушают» всех и везде. 

Плохо это или хорошо? Я однозначно судить не берусь.